Open vSwitch (OVS) là gì và nó hoạt động như thế nào?
Open vSwitch (OVS) đã nổi lên như một công nghệ nền tảng khi nói đến các trung tâm dữ liệu và mạng được định nghĩa bằng phần mềm (SDN). Khả năng tích hợp liền mạch với các nền tảng ảo hóa, mang lại hiệu suất cao và cho phép tự động hóa mạng tiên tiến đã khiến nó trở thành một phần quan trọng của cơ sở hạ tầng hiện đại.
Hãy cùng xem xét các tính năng, lợi ích, kiến trúc và các ứng dụng đa dạng của OVS, những yếu tố khiến nó trở thành lựa chọn hàng đầu cho các triển khai trung tâm dữ liệu và SDN.
Định nghĩa OVS: Open vSwitch là gì?
Open vSwitch (OVS) là một switch ảo đa lớp, có khả năng chạy OpenFlow và là mã nguồn mở được cấp phép theo giấy phép Apache 2. Nó được thiết kế để cung cấp chức năng chuyển mạch cho môi trường production-ready đồng thời cho phép tự động hóa mạng quy mô lớn với khả năng điều khiển bằng lập trình.
OVS hỗ trợ các giao diện và giao thức quản lý tiêu chuẩn, giúp nó phù hợp tuyệt vời với các môi trường ảo hóa, nền tảng đám mây, và đóng vai trò quan trọng trong các môi trường mạng ảo hóa và mạng được định nghĩa bằng phần mềm (SDN) hiện đại. Nó có khả năng hoạt động như một switch ảo trong các hệ thống dựa trên trình giám sát máy ảo (hypervisor), kết nối các máy ảo (VM) trên cùng một máy chủ vật lý hoặc giữa các máy chủ khác nhau. Hãy cùng xem chi tiết hơn về các trường hợp sử dụng và tính năng khiến OVS trở thành một giải pháp không thể thay thế trong bối cảnh công nghệ phát triển nhanh chóng hiện nay.
Tại sao Switching ảo lại quan trọng trong thế giới Trung tâm dữ liệu?
Từ ngày xưa, các máy chủ trong trung tâm dữ liệu phải được kết nối vật lý với các switch phần cứng. Nhưng ảo hóa đã thay đổi kịch bản đó. Khi VMware giới thiệu ảo hóa máy chủ, lớp truy cập mạng đã được định nghĩa lại nhờ vào switch ảo. Thay vì dựa vào các kết nối vật lý, các switch ảo như OVS cho phép các máy ảo (VM) và container kết nối với một lớp phần mềm chạy ngay bên trong máy chủ.
Điều này có nghĩa là với sự xuất hiện của các switch ảo, các VM và container hiện có các cổng Ethernet ảo riêng, cắm trực tiếp vào một switch ảo. OVS là một trong những cái tên hàng đầu trong môi trường này, bên cạnh các switch ảo của VMware và Cisco Nexus 1000V.
OVS được xây dựng để lấp đầy khoảng trống kỹ thuật cho các hypervisor dựa trên Linux như KVM và XEN, và kể từ đó nó đã trở thành lựa chọn hàng đầu cho các dự án mã nguồn mở như OpenStack.
Sự chuyển dịch sang switching ảo này đã cách mạng hóa lớp truy cập, mang lại những ưu thế lớn như mở rộng động, hỗ trợ mạng overlay, multi-tenancy và điều khiển tập trung. Chúng không chỉ thích ứng với khối lượng công việc của bạn mà còn đảm bảo sự cô lập lưu lượng cho các tenant, và hoạt động với các bộ điều khiển SDN để quản lý tự động.
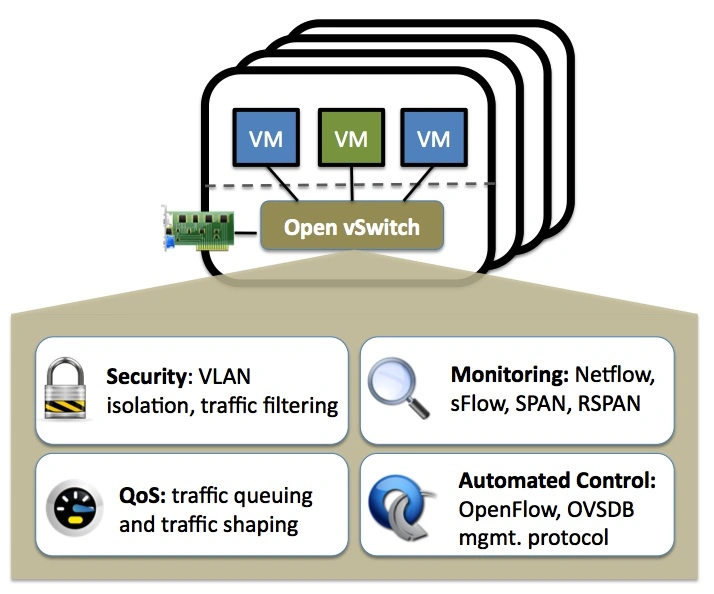
Các tính năng
Bên cạnh những ưu điểm nêu trên, OVS Switch sở hữu một loạt các tính năng để giải quyết mọi thứ từ các thiết lập đơn giản đến các trung tâm dữ liệu multi-tenant phức tạp:
- Tích hợp Hypervisor: Cho phép OVS hoạt động liền mạch với KVM, VirtualBox, Xen/XenServer và các công nghệ ảo hóa dựa trên Linux khác.
- Layer 2 và Layer 3: Cung cấp cho bạn sự hỗ trợ từ gắn thẻ VLAN đến định tuyến nâng cao.
- Hỗ trợ Giao thức OpenFlow: Cho phép OVS dễ dàng kết nối vào các giải pháp SDN.
- Nhiều Tunneling Protocol: Hỗ trợ VXLAN, GRE, Geneve và nhiều giao thức khác để đóng gói mạng.
- Kiểm soát QoS chi tiết và Traffic Policing: Đảm bảo các ứng dụng quan trọng của bạn được ưu tiên.
- Công cụ giám sát (Visibility Tools): Các công cụ như NetFlow, sFlow và port mirroring đảm bảo bạn luôn biết điều gì đang xảy ra trong mạng của mình.
- Hiệu suất Tốc độ cao: Nhờ vào một mô-đun kernel Linux giúp xử lý gói tin nhanh chóng, trong khi tùy chọn userspace mang lại tính linh hoạt.
Lợi ích của Open vSwitch
Có một vài lý do khiến rất nhiều trung tâm dữ liệu và thiết lập SDN tin dùng OVS:
- Khả năng mở rộng: Xử lý các triển khai quy mô lớn một cách dễ dàng.
- Tính linh hoạt: Kiến trúc mở giúp nó thích ứng với mọi trường hợp sử dụng, từ Private Cloud đến edge computing.
- Tự động hóa: Đơn giản hóa việc quản lý với OpenFlow và các bộ điều khiển SDN.
- Tiết kiệm chi phí: Mã nguồn mở và không phụ thuộc vào phần cứng
- Tăng cường Giám sát: Deep insight giúp việc khắc phục sự cố và tối ưu hóa trở nên dễ dàng.
Kiến trúc
Tất nhiên, tất cả những điều trên sẽ không thể thực hiện được nếu không có một kiến trúc vững chắc. Dưới đây là danh sách ngắn gọn về những gì nằm bên dưới "nắp ca-pô":
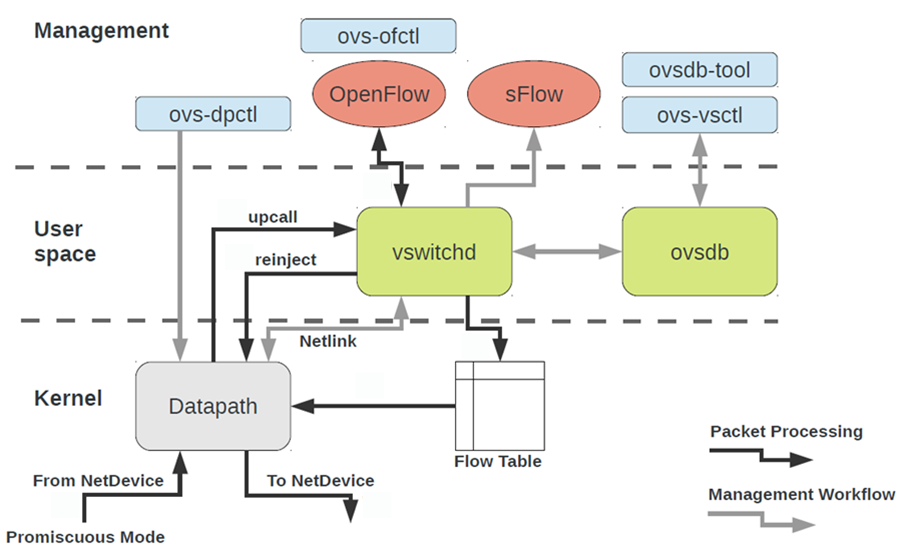
- ovs-vswitchd: Bộ não đằng sau các hoạt động của switch.
- ovsdb-server: Một cơ sở dữ liệu để quản lý các cấu hình.
- Kernel Module: Để chuyển tiếp gói tin tốc độ cao.
- Userspace Datapath: Một tùy chọn linh hoạt, tuyệt vời cho DPDK và các thiết lập không phải Linux.
- Hỗ trợ OpenFlow: Cho phép điều khiển mạng tập trung với các bộ điều khiển SDN.
Open vSwitch được sử dụng ở đâu?
Open vSwitch đã trở nên không thể thiếu trong một loạt các kịch bản mạng. Từ trung tâm dữ liệu đến Edge, OVS có thể được sử dụng ở mọi nơi:
Trong Mạng Trung tâm dữ liệu, OVS kết nối các VM giữa các máy chủ vật lý, hình thành xương sống của các môi trường ảo hóa.
Open Virtual Switch cũng đóng vai trò trung tâm trong Mạng được định nghĩa bằng phần mềm (SDN), nơi nó hoạt động với các bộ điều khiển như OpenDaylight để cung cấp khả năng điều khiển và tự động hóa tập trung.
Nó cũng là một nhân tố chính trong các Nền tảng Đám mây như OpenStack Neutron, đảm bảo việc tích hợp và quản lý các mạng ảo hóa diễn ra liền mạch.
Bên ngoài trung tâm dữ liệu, OVS mở rộng tính linh hoạt sang Edge Computing, nơi nó hỗ trợ IoT và các ứng dụng thời gian thực trong các mạng phân tán. Nó có khả năng Giám sát lưu lượng mạnh mẽ được hỗ trợ bởi các công cụ như sFlow và NetFlow, cung cấp các thông tin quan trọng về hiệu suất mạng. OVS cũng tạo điều kiện cho Service Chaining, điều hướng lưu lượng giữa các chức năng mạng để tạo ra các quy trình làm việc phức tạp và hiệu quả.
Mặc dù OVS là một giải pháp hoàn thiện cho mạng SDN, sự phát triển của nó ban đầu được thúc đẩy để tạo ra sự cạnh tranh với các switch ảo độc quyền và cung cấp một giải pháp thay thế mã nguồn mở. Với bản phát hành đầu tiên vào năm 2009, nó nhanh chóng trở nên phổ biến nhờ hỗ trợ nhiều giao thức phổ biến và thậm chí trở thành giải pháp switch ảo mặc định cho OpenStack vào năm 2012. Tuy nhiên, nó từng thiếu một mặt phẳng điều khiển trung tâm và API cấp cao. Để đáp ứng mức độ phổ biến ngày càng tăng và nhu cầu sử dụng OVS, dự án Open Virtual Network (OVN) đã được bắt đầu vào năm 2013 như một phần của cùng một dự án phát triển. Nó giúp vượt qua các thách thức về quy mô và tích hợp dễ dàng hơn với các hệ thống khác. Trong khi vẫn sử dụng OVS ở dataplane và giữ lại các tính năng của nó (OpenFlow, DPDK), Open Virtual Network (OVN) đã giới thiệu các abtraction cấp cao hơn để tương tác với nó. Điều này mở ra các khả năng tích hợp mới vì các abtraction mạng phổ biến (switch ảo, cổng, đường hầm) giờ đây có thể được cấu hình theo kiểu khai báo (declarative) thông qua OVN thay vì cấu hình thủ công qua CLI của OVS.
Được phát hành lần đầu vào năm 2015, OVN đã là một giải pháp hoàn thiện trong nhiều năm qua. Ngày nay, cả OVS và OVN đều là những giải pháp khả thi cho tự động hóa mạng và được sử dụng rộng rãi bởi các nền tảng ảo hóa và container hóa như OpenStack, Proxmox và Kubernetes.
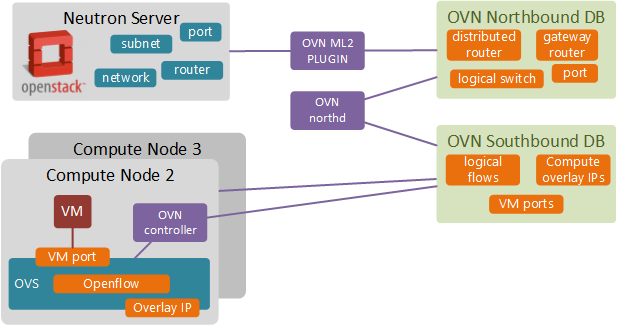
Cùng nhau, OVS và OVN tạo ra một giải pháp mạng được định nghĩa bằng phần mềm tự động và có khả năng mở rộng, phù hợp tốt với các nhu cầu của trung tâm dữ liệu hiện đại. OVN abtract sự phức tạp của OVS, giúp việc cấu hình trở nên thân thiện hơn với người dùng trong khi vẫn đảm bảo mạng ảo hiệu quả và khả năng mở rộng cao.
Lời kết
Open vSwitch không chỉ là một switch ảo, nó là một cuộc cách mạng trong cách các mạng được xây dựng và quản lý. Cho dù bạn đang mở rộng trung tâm dữ liệu, dấn thân vào SDN hay khám phá vùng biên, OVS cung cấp hiệu suất, tính linh hoạt và các tính năng bạn cần để dẫn đầu. Nó là mã nguồn mở, sẵn sàng cho tương lai và sẵn sàng vận hành thế hệ mạng tiếp theo.